

16核 16G 50M 99元/月


香港高防云服务器的采购里,最反直觉的一件事是:防御数字恒定,价格差却可以拉到十倍。百脉云这条香港高防线全系标注200G DDOS防御,但A型2核2G 50M带宽35元/月,H型16核32G 400M带宽365元/月,防御一项从头到尾没有变过,价格差全部落在带宽和计算资源上。这意味着“200G防御”在这条产品线里不是一个可以按需加码的变量,而是一个固定的底座。选型的真正问题因此变成了:你的业务正常峰值需要多少带宽来承载,以及200G防御在你的攻击画像里到底是“够用”还是“只是一个起点”。
把百脉云香港高防云服务器放回香港高防品类里看,它的定位会更清晰:全系200G防御、AMD EPYC处理器、广播原生IP、免备案、香港BGP线路,带宽从50M线性爬到400M,计算从2核2G爬到16核32G。这条线解决的是“免备案 + 200G级DDoS防护 + 可随业务增长平滑扩带宽”三件事,但它不是那种可以把防御从200G单独加到500G或1T的产品结构,也不是CN2 GIA级别的极致低延迟线路。选它之前,需要先接受“防御恒定、带宽可扩”这个产品逻辑。
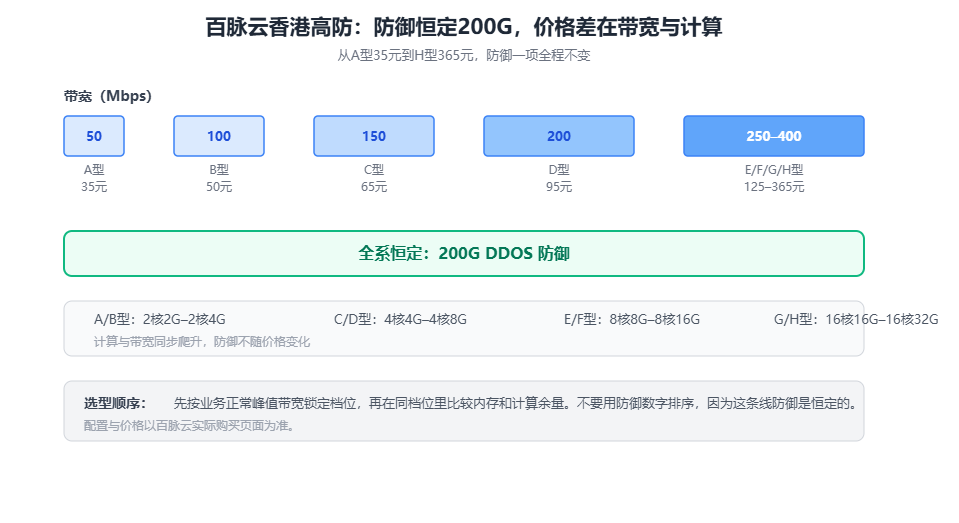
百脉云香港高防线的配置阶梯,呈现的是一条非常干净的增长曲线:
A型(2核2G,50Mbps,60G SSD,35元/月)和B型(2核4G,100Mbps,70G SSD,50元/月)是入口档位。A型的50M带宽配合200G防御,定位是“最小可用的免备案高防闭环”,适合轻量API、小型企业站、或作为攻击来临时的第一层缓冲节点。B型带宽翻倍到100M,内存升到4G,50元的月费让它在“防御不变”的前提下把带宽余量拉开了一倍。
C型(4核4G,150Mbps,80G SSD,65元/月)到E型(8核8G,250Mbps,120G SSD,125元/月)是带宽和计算同步增长的中间段。C型的150M带宽和4核4G计算,开始具备承载中型Web应用、跨境电商独立站和中小规模游戏登录服的能力。E型的250M带宽和8核8G,则把并发处理和吞吐余量推到了适合视频回源、多服务并行的层级。
F型(8核16G,300Mbps,160G SSD,185元/月)到H型(16核32G,400Mbps,280G SSD,365元/月)是顶配段。H型的400M带宽和16核32G,在香港高防云服务器里属于“大吞吐 + 强计算 + 200G防御”的组合,适合需要同时处理高并发请求和较大瞬时流量的业务,例如促销峰值明显的电商、多路转码的直播源站、或同时运行多个服务的综合环境。
这条阶梯的核心含义是:百脉云把“防御”做成了固定成本,把“带宽和计算”做成了可扩展的变量。 选型时不需要纠结“200G够不够”(后文会拆解它的真实边界),而是应该先回答“我的业务正常峰值带宽是多少、需要多少计算余量来支撑并发”,然后在A到H之间找到匹配的档位。用防御数字排序,在这条产品线上没有意义。
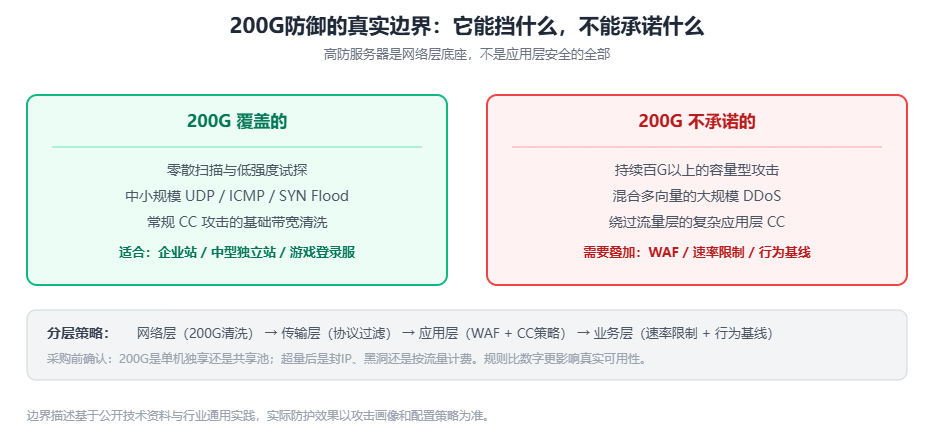
200G DDOS防御在香港高防品类里是一个中间偏上的档位。行业里入门级高防常见50G–100G,游戏和大促类业务会推到300G–1T。200G的定位是覆盖中小规模的有组织DDoS,但不适合作为大流量持续攻击的唯一防线。
它足以应对的: 零散扫描和试探、低强度的UDP/ICMP Flood、中小规模的SYN Flood、以及常规的CC攻击。对于大多数企业站、独立站、中型API服务和中小游戏登录服,200G的清洗能力在攻击发生的早期阶段提供了实质性的缓冲,而不是“有防御标签但一打就穿”。
它不承诺应对的: 持续百G以上的容量型攻击、混合多向量的大规模DDoS、以及绕过流量清洗直接打应用层的复杂CC。高防服务器提供的是网络层和传输层的第一道屏障,不是应用层安全的全部。如果业务曾经被CC打挂过,200G带宽清洗不能替代L7的WAF和行为分析策略。正确的架构判断是:200G防御作为底座,应用层防护(WAF、速率限制、行为基线)作为叠加层,而不是把全部安全预期压在这200G上。
另一个需要明确的问题不是“200G够不够”,而是这200G是单机防御还是共享清洗池。行业里低价高防常见的隐性缩水是共享清洗资源——同池其他客户被攻击时,你的业务同样受牵连。采购前应确认该套餐的200G是否对应独立的清洗资源,以及攻击超过200G后的处理规则:是封IP、黑洞,还是按流量计费产生额外账单。这些规则比标称数字更影响真实可用性。
百脉云这条线标注的是BGP线路,而不是CN2 GIA。在高防场景里,这个线路选择需要结合清洗一起来算延迟账。
CN2 GIA在高防下的延迟代价更小,但带宽成本更高。 CN2 GIA到大陆的延迟通常在8–25ms区间,回程稳定,晚高峰丢包控制好。叠加高防清洗后,延迟会增加约3–8ms,因为流量需要经过清洗节点再回注。这意味着一条GIA高防线的实际到达延迟仍然可以压在15–35ms区间,对实时交互类业务是比较理想的结构。但GIA的带宽单价高,要把带宽拉到200M、400M级别,成本会迅速放大。
BGP线路的延迟区间更宽,但覆盖更均衡。 BGP混合线路通过智能调度,让电信、联通、移动用户各自走相对优化的回程,到不同运营商的延迟表现有差异,电信方向可能在12–20ms左右,联通和移动方向会略高。叠加200G高防清洗后,实际到达延迟需要在此基础上加上清洗带来的增量。对于访客结构以内地+东南亚混合、且对延迟的容忍度在50ms左右的业务,BGP高防的“多线覆盖 + 200G防御 + 可扩带宽”组合是成本与防护之间比较务实的平衡点;如果访客70%以上集中在内地且对晚高峰延迟极度敏感,纯CN2 GIA高防仍然是更纯粹的选择,只是需要接受更高的带宽单价。
还有一个容易被忽略的线路细节是清洗方式对路由的改变。传统的流量牵引清洗会把流量绕到机房清洗中心再回注,路径变化本身就会增加延迟;BGP就近清洗则尽量在靠近攻击源或网络边界的地方完成过滤,干净流量走更直接的路径回源。百脉云这条线没有在公开页面强调“近源清洗”或“省网清洗”这类标签,因此采购前用测试IP在攻击触发和未触发两种状态下分别做延迟采样,比只看“BGP + 200G”的组合更有参考价值。
既然防御恒定在200G,选型的重心就完全落在了带宽档位和业务形态的匹配上。以下是三类典型画像的对应逻辑:
轻量建站 / API服务 / 企业官网。 正常带宽峰值通常在几十Mbps以内。A型50M或B型100M的带宽已经覆盖了日常流量,200G防御提供的是攻击来临时的基础缓冲。如果站点以静态内容为主、并发不高,A型的2核2G配合50M是够用的;如果装了较重的页面构建器或同时运行数据库和缓存服务,B型4G内存更稳妥。这个画像不需要为C型以上的带宽支付溢价,除非业务预期在短期内有明显的流量增长。
跨境电商独立站 / 中型Web应用 / 游戏登录服。 促销峰值或开服瞬间的并发带宽可能冲到100M–200M级别。C型150M或D型200M的带宽开始匹配这种脉冲型流量结构,4核4G到4核8G的计算也能支撑中等强度的并发处理。这个画像的核心变量是峰值带宽的余量:带宽档位应该略高于历史峰值,而不是刚好卡在均值上,因为高防场景下攻击和正常流量叠加时,带宽余量决定了正常用户是否被误伤性的拥塞波及。
视频源站 / 直播转码 / 多服务并行环境。 一路1080P推流约需4Mbps持续上行,300M–400M带宽对应的是数十路并发推流或多路转码的吞吐需求。F型300M或H型400M的带宽层级匹配这种持续吞吐型业务,同时8核到16核的计算为转码和并发处理提供余量。这个画像需要特别注意:高防清洗对持续大流量业务的延迟影响比短连接业务更敏感,采购前应确认清洗节点是否会对持续连接造成额外的抖动,而不是只测普通Web请求的延迟。
第一,200G是单机独享还是集群共享。 这是决定“标称防御”能否兑现的第一变量。共享清洗池在他人被攻击时会稀释你的实际防护资源,而单机独享的200G才是真正属于这台服务器的清洗带宽。采购前应要求明确清洗资源的归属方式,而不是只看“200G DDOS防御”的标签。
第二,攻击超过200G后的处理规则。 是封IP、黑洞,还是按流量计费?封多久、换IP是否收费、能否快速恢复,直接决定了攻击升级时的业务中断时长和应急成本。这一条在采购决策中的权重应该高于“200G比100G多100G”这种数字比较,因为大多数业务的真实攻击峰值并不会精确停在200G的边界上。
第三,带宽是独享还是共享,峰值还是保证值。 35元档的50M带宽需要确认是独享速率还是共享端口,以及是否存在月流量限额。高防场景下,带宽的稳定性比峰值数字更重要:攻击发生时,如果正常流量和清洗后的干净流量共享同一条被挤占的上行,防御效果会被带宽瓶颈抵消。
第四,广播原生IP与业务平台的兼容性。 免备案是香港高防的天然优势,但“广播原生IP”的实际表现取决于该IP段在主流IP库中的标注一致性和历史信誉。对于依赖搜索引擎、社交平台或邮件触达的业务,上线前用小流量验证目标平台对该IP的识别情况,比事后排查投放受限或送达率问题更省成本。
Q:百脉云香港高防A型35元/月和H型365元/月,防御都是200G,为什么价格差十倍?
价格差全部落在带宽和计算资源上。A型是2核2G + 50M带宽,H型是16核32G + 400M带宽,防御恒定为200G。这条产品线的逻辑是“防御作为固定底座,带宽和计算随业务增长线性扩展”。选型时应先按业务正常峰值带宽和并发需求锁定档位,而不是按防御数字排序。
Q:200G防御够不够用?
对于大多数企业站、中型独立站和中小游戏登录服,200G覆盖了零散攻击和中小规模有组织DDoS的缓冲需求。但它不适合作为持续百G以上大流量攻击的唯一防线,也不能替代应用层WAF和CC防护。更务实的判断方式是:200G作为网络层底座,叠加应用层防护策略,并在采购前确认超量后的处理规则和清洗资源是否独享。
Q:香港高防用BGP线路,延迟会不会比CN2 GIA高很多?
BGP混合线路到不同运营商的延迟表现有差异,电信方向通常在12–20ms区间,联通和移动方向略高,叠加高防清洗后还会增加几毫秒的路径开销。CN2 GIA的延迟区间更窄、更稳定,但带宽单价更高。如果访客以内地+东南亚混合、对延迟容忍度在50ms左右,BGP高防是成本与覆盖更均衡的选择;如果对晚高峰延迟极度敏感且带宽需求不大,GIA高防的确定性更强。
Q:高防服务器和另外加高防IP,应该怎么选?
高防服务器是一体化架构,源站本身就在高防机房,链路短、运维层次少,适合业务整体部署在香港、希望减少架构复杂度的场景。高防IP适合源站已经在其他位置(国内IDC、其他云、东南亚节点),只需要在入口层加一层清洗、不想迁移源站的情况。两者不是防护能力强弱的分级,而是架构灵活性与链路简洁性之间的取舍。如果业务已经在百脉云香港高防线内,200G防御是服务器自带的底座,不需要额外叠加高防IP;如果未来需要把防御拉到200G以上,再考虑在高防服务器前方叠加更高层级的高防IP或CDN清洗。